Dat hangt af van je sector, klanten, dienstverlening en wettelijke verplichtingen. We brengen in kaart welke eisen relevant zijn, bijvoorbeeld NIS2, ISO 27001, NEN 7510, SOC 2 en ISAE 3000 en wat je moet regelen om eraan te voldoen.
Niet elke compliance-eis vraagt om dezelfde aanpak. Met de juiste inrichting weet je wat nodig is, wat prioriteit heeft en hoe je aan de eisen voldoet.
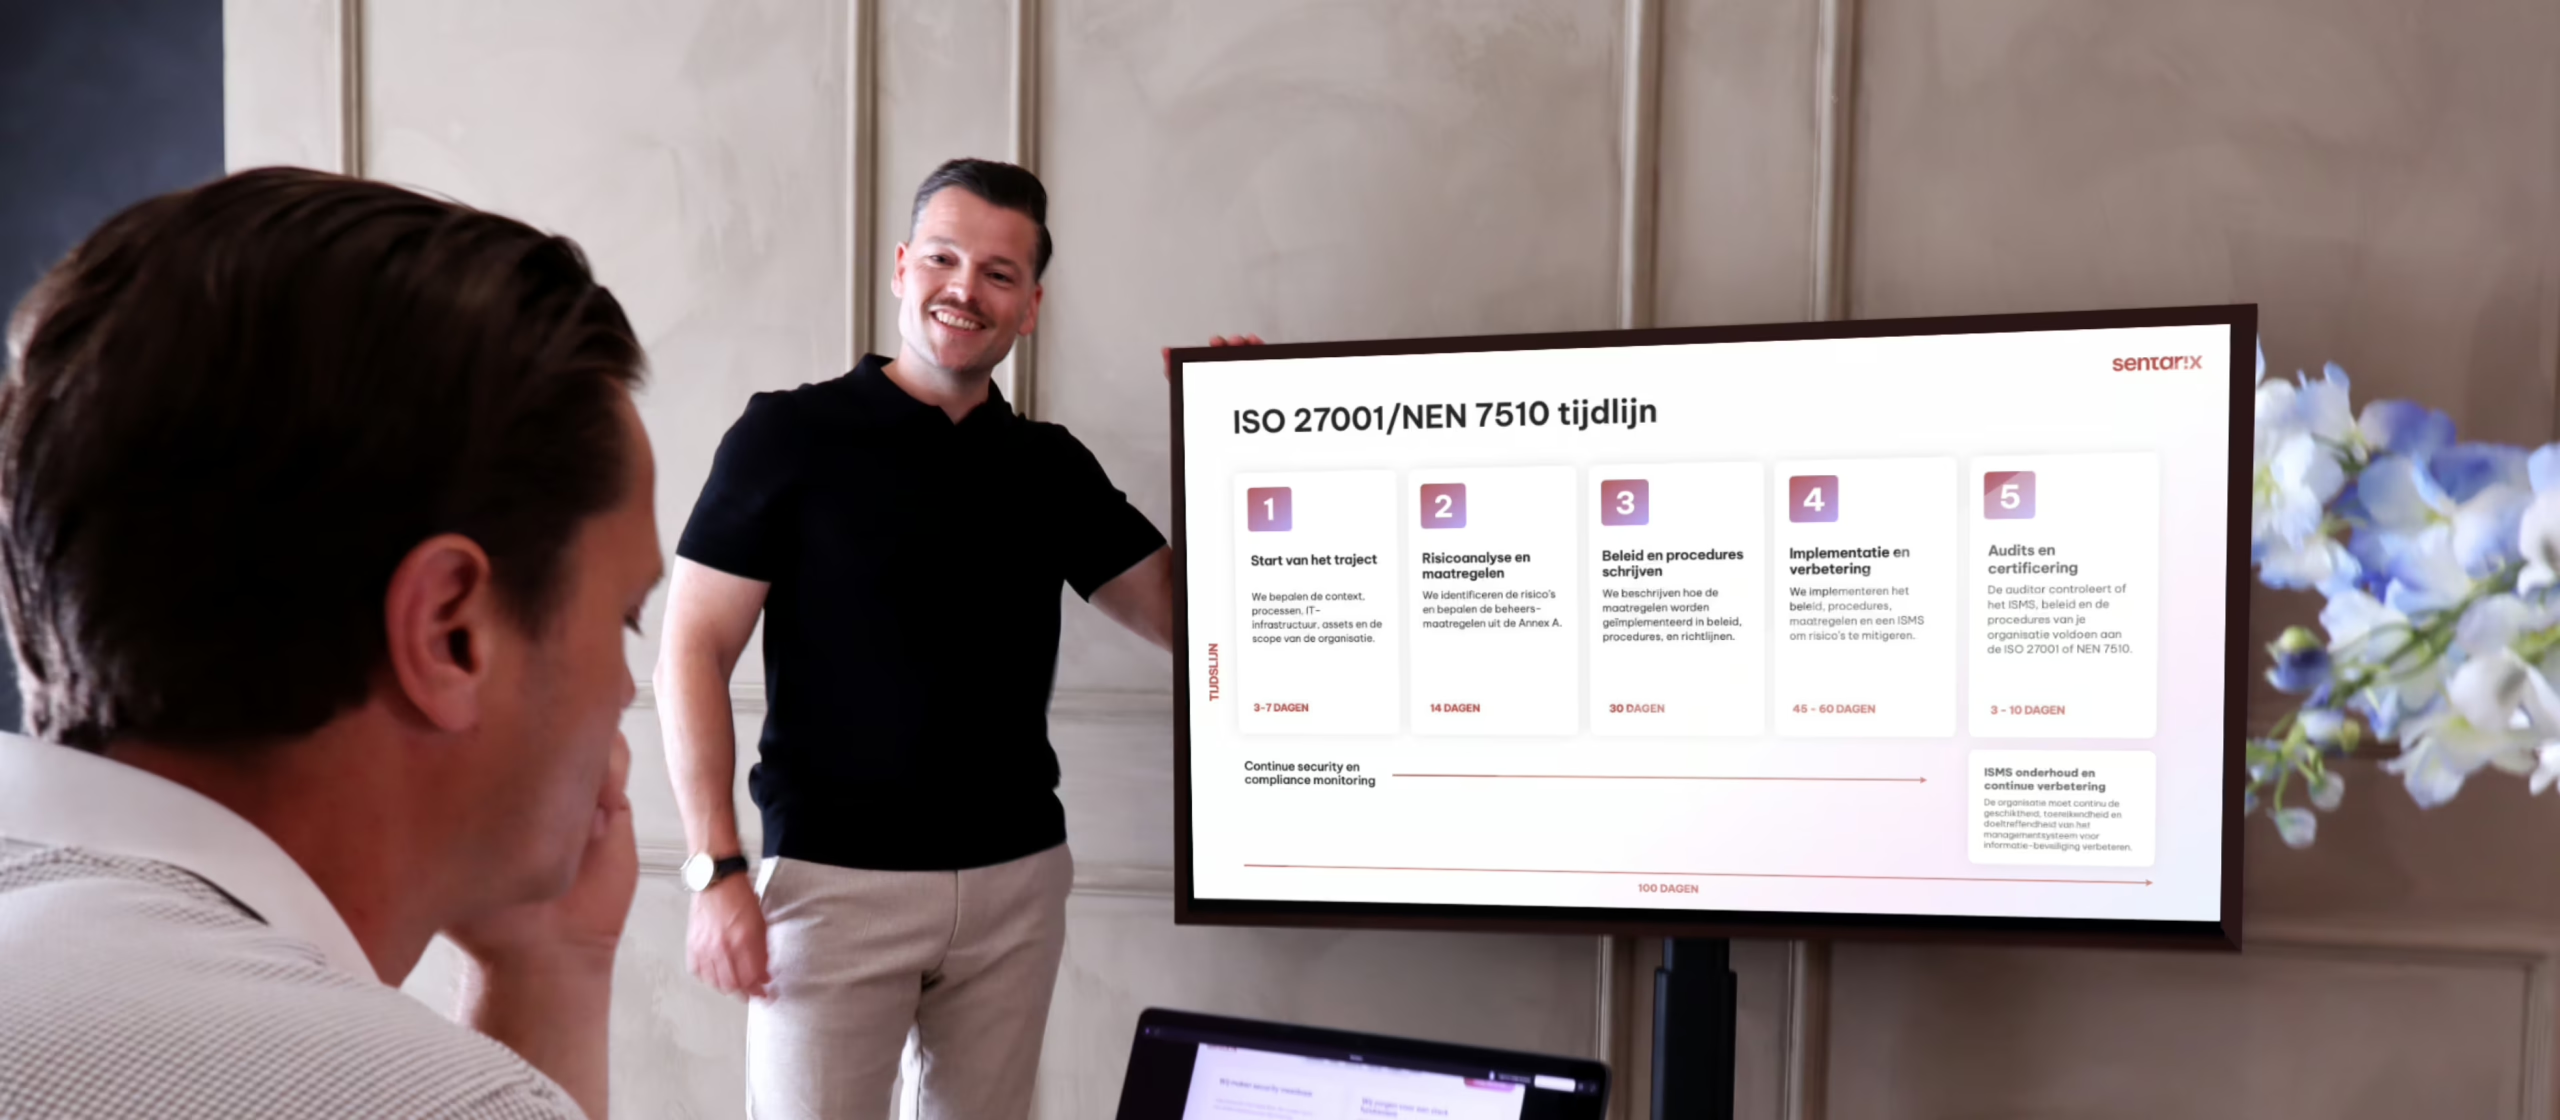
NIS2, ISO 27001, NEN 7510, SOC 2 en ISAE 3000 vragen om een samenhangende aanpak.
Van nulmeting en risicoanalyse tot interne audit en certificering: iedere stap moet bijdragen aan hetzelfde resultaat.
Eisen hebben pas waarde als ze goed zijn vertaald naar je dagelijkse bedrijfsvoering.
Processen, verantwoordelijkheden en maatregelen moeten niet alleen op papier kloppen, maar ook passen bij de dagelijkse praktijk.
Klanten, partners en andere partijen willen zekerheid dat informatiebeveiliging structureel is geregeld.
Dat helpt bij aanbestedingen, due diligence en gesprekken met organisaties die bewezen security als voorwaarde stellen.

Dat hangt af van je sector, klanten, dienstverlening en wettelijke verplichtingen. We brengen in kaart welke eisen relevant zijn, bijvoorbeeld NIS2, ISO 27001, NEN 7510, SOC 2 en ISAE 3000 en wat je moet regelen om eraan te voldoen.
Dat verschilt per organisatie en hangt af van wat al is ingericht. De eerste analyse maakt duidelijk welke stappen nodig zijn, wat prioriteit heeft en hoeveel werk er nog moet gebeuren voordat je klaar bent voor een audit of certificering.
Jazeker. Specifiek voor de NIS2 Cyberbeveiligingswet (Cbw) voorzien we trainingen op maat van bestuur en management. Meer info vind je hier.
Goed ingerichte compliance geeft meer grip op risico’s, verantwoordelijkheden en processen. Daarnaast helpt het om vertrouwen op te bouwen bij klanten en partners en kan het een belangrijke rol spelen bij aanbestedingen en due diligence.